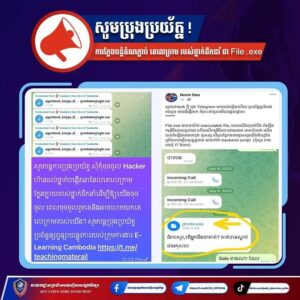
នាពេលកន្លងមក នាយកដ្ឋានប្រឆាំងបទល្មើសបច្ចេកវិទ្យាបានផ្សព្វផ្សាយរួចមកហើយ ចំពោះករណីមានជនអនាមិកមានការចែកចាយមេរោគក្នុងទម្រង់ជាប្រភេទ .exe (Executable File) ផ្ញើទៅកាន់គណនីអ្នកប្រើប្រាស់ប្រព័ន្ធទំនាក់ទំនងសង្គមតេលេក្រាម (Telegram) ដែលមេរោគប្រភេទនេះអាចលួចទិន្នន័យអ្នកប្រើប្រាស់ ប៉ុន្តែថ្មីៗនេះ នាយកដ្ឋាន សង្កេតឃើញថា ជនអនាមិកបានវិវឌ្ឍន៍ដោយធ្វើការចែកចាយមេរោគប្រភេទដដែលនេះ ដោយប្រើប្រាស់ឈ្មោះឯកសារផ្សេងៗ ដូចជា រូបភាពអំពីការស្លាប់, សន្ទរកថារបស់ថ្នាក់ដឹកនាំ…ជាដើម ធ្វើឱ្យមានការទាក់ទាញអ្នកប្រើប្រាស់ចាប់អារម្មណ៍ ចង់ដឹង ចង់ឮ ឈានទៅដល់ការចុចមើល និងអាចលួចយកទិន្នន័យរបស់អ្នកប្រើប្រាស់តែម្តង។
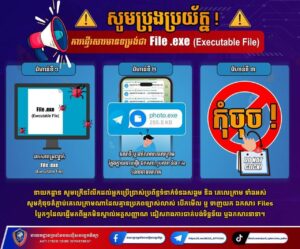
នាយកដ្ឋានបានក្រើនរំលឹកដល់អ្នកប្រើប្រាស់ប្រព័ន្ធទំនាក់ទំនងសង្គមតេលេក្រាម ទាំងអស់ សូមពិនិត្យប្រភពនៃការផ្ញើ ឬចែកចាយឯកសារផ្សេងៗ និងសូមកុំចុចបើក ឬទាញយករាល់ឯកសារ ប្លែកៗដែលផ្ញើមកពីអ្នកមិនស្គាល់អត្តសញ្ញាណ ចៀសវាងការបាត់បង់ទិន្នន័យ ឬឯកសារនានា៕
ដោយ៖ ឧត្តម